
Miembros de









Seleccione su idioma



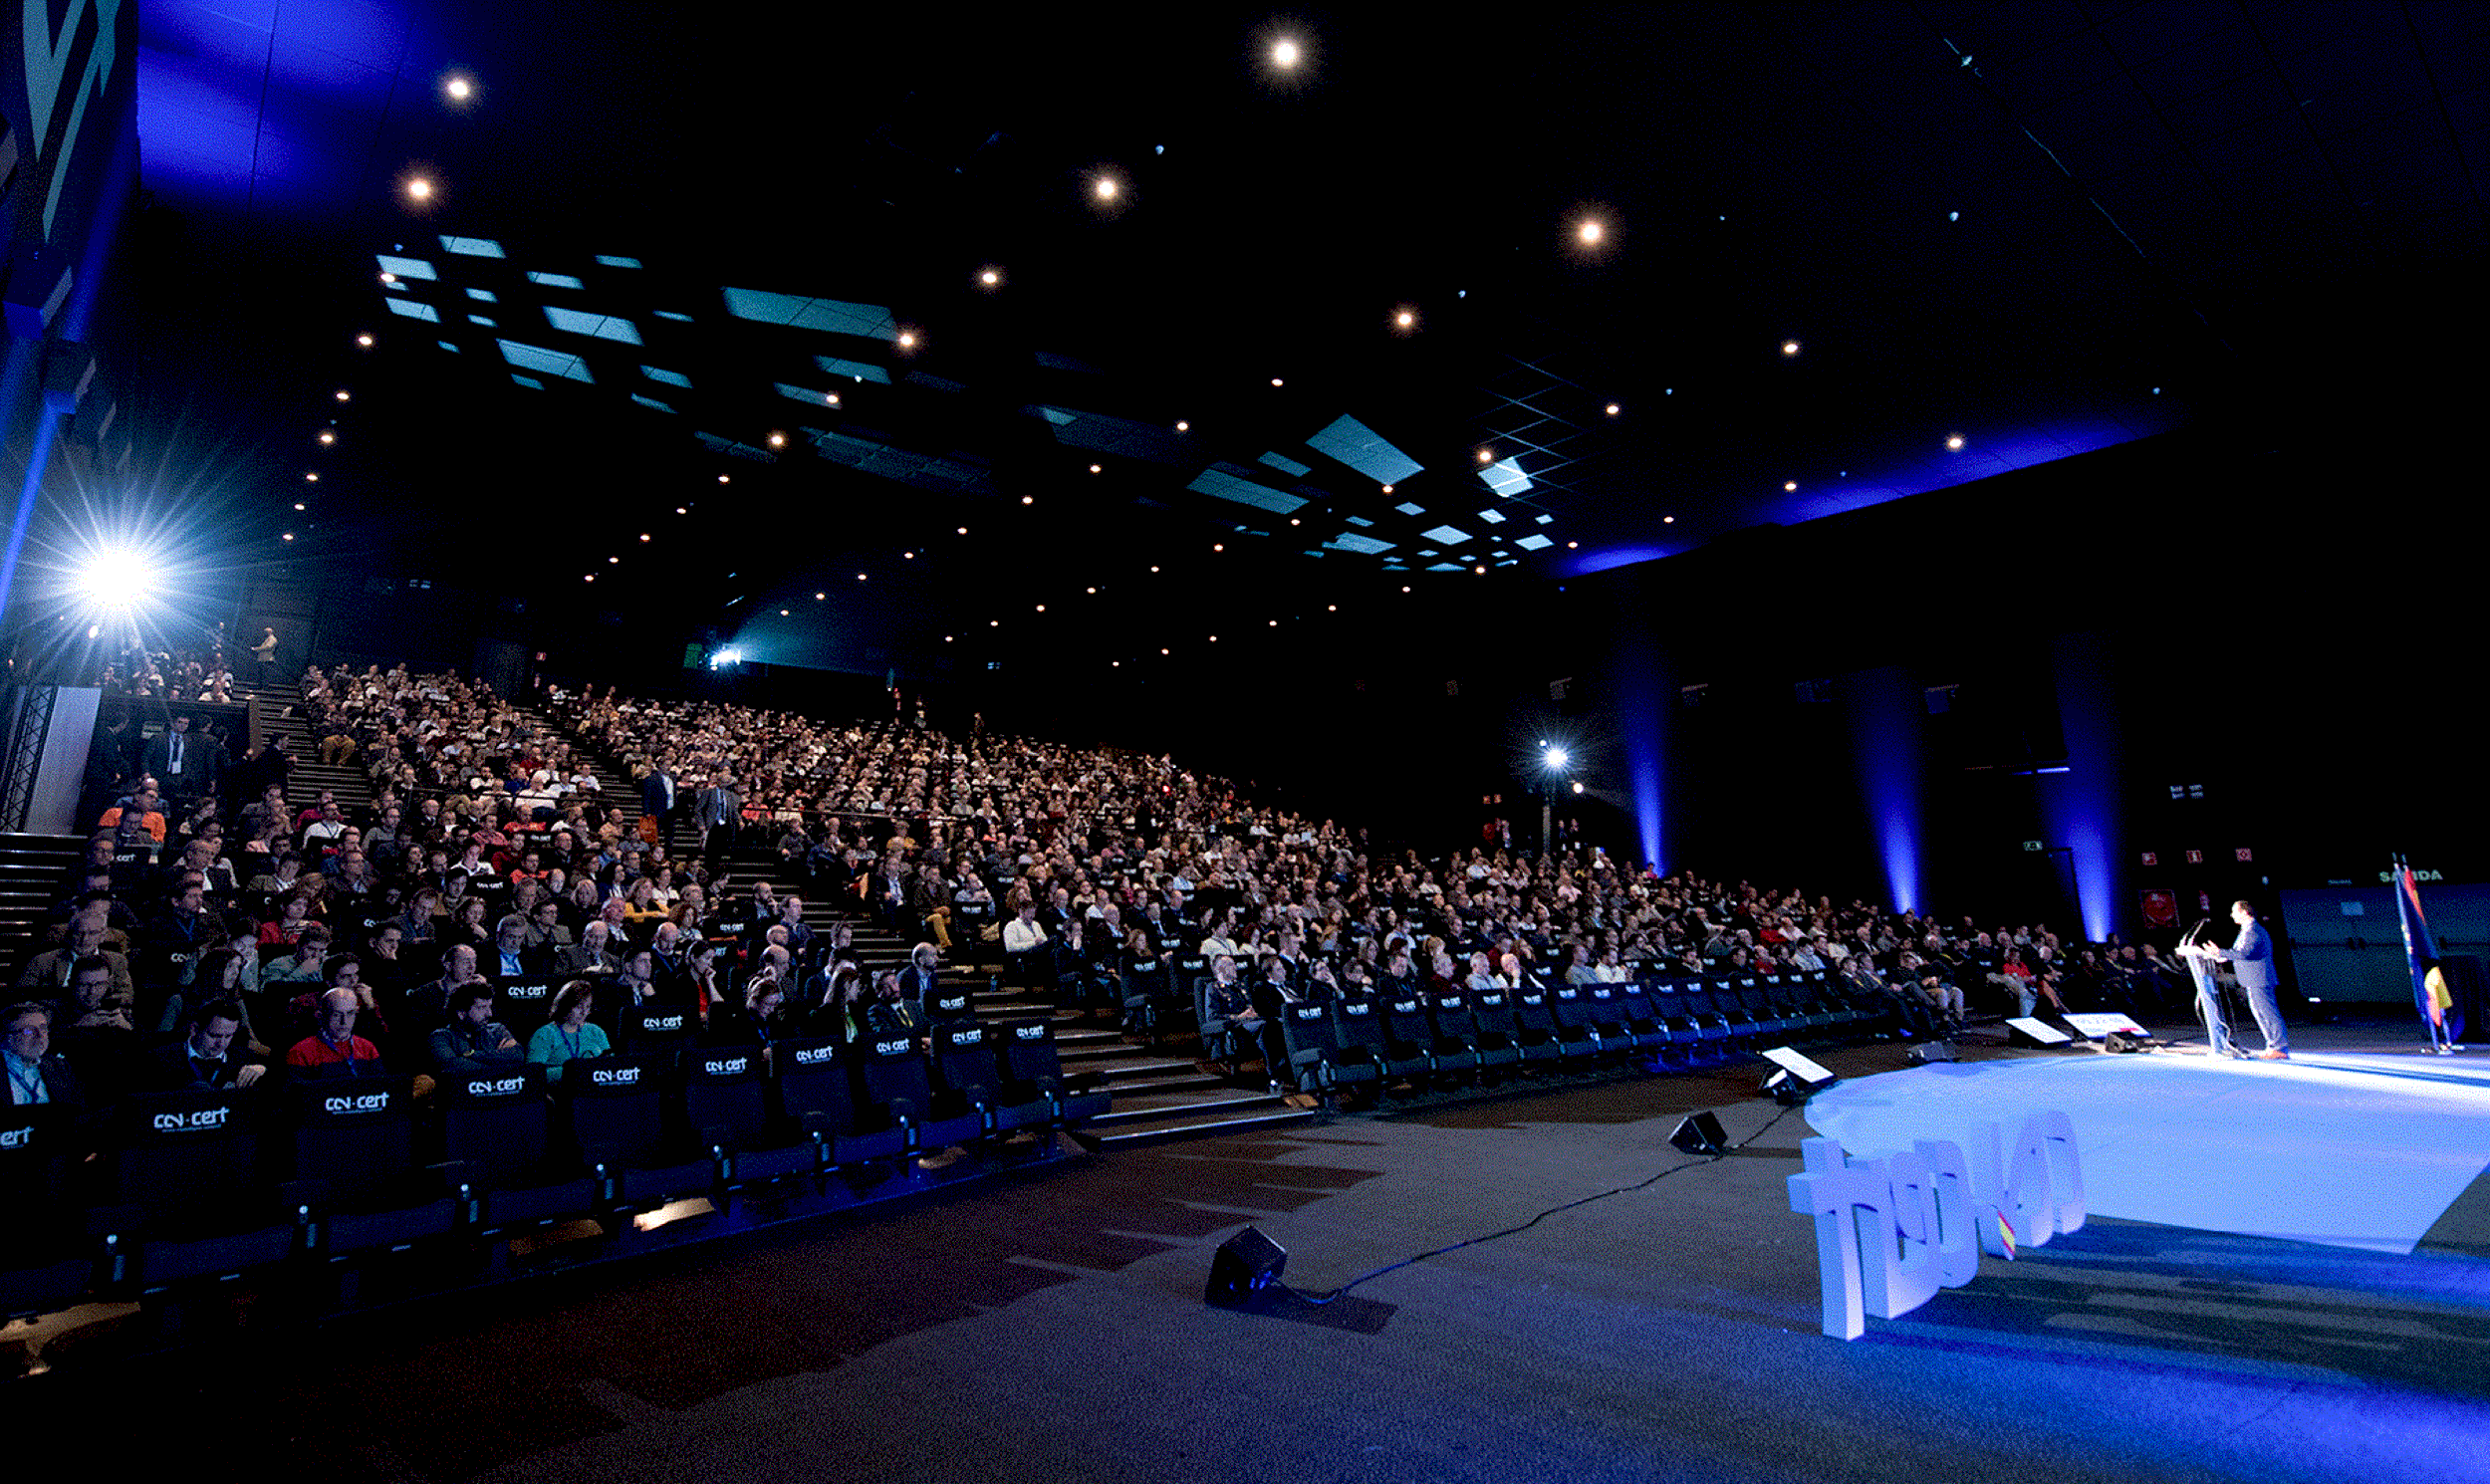
Dado el éxito de ediciones anteriores, en las que hubo un gran número de profesionales que no pudieron asistir por cuestiones de aforo, las VIII Jornadas STIC CCN-CERT ha cambiado de ubicación y han ampliado en más de 200 las plazas disponibles para su celebración. Así, el evento, que espera la asistencia de más de 700 personas, tendrá lugar los días 10 y 11 de diciembre, en la sede del Colegio de Médicos de Madrid, que permite incrementar el aforo en un 50% con respecto a ediciones anteriores. Asimismo, se desarrollaran diversos módulos con diferente temática y talleres, eminentemente prácticos, con el fin de ampliar la oferta formativa y ampliar los intereses de los distintos perfiles que asisten al evento.
La intensidad y sofisticación de los ciberataques dirigidos contra las Administraciones Públicas y contra las empresas y organizaciones de interés estratégico para el país, y cuyo principal objetivo es el robo de información y el ciberespionaje industrial, se incrementan día a día. Unas amenazas que se concretan a través de vulnerabilidades, exploits, código dañino, software potencialmente no deseado, amenazas contra el correo electrónico, sitios web dañinos, amenazas a dispositivos móviles o amenazas a bases de datos que no hacen sino poner en peligro el principal activo de cualquier organización: la información.
Estos ataques, originariamente dirigidos a empresas e instituciones públicas, actúan también sobre personas individuales, incluyendo altas directivos de compañías y de organismos públicos, personajes notorios y responsables políticos. Se observa, además, una tendencia a atacar a los elementos más débiles de la cadena de intercambio de datos (por ejemplo, contratistas, proveedores, etc.) que se convierten en un objetivo potencial o que pueden servir como medio para alcanzar el “gran objetivo”.
Ante esta situación, el CCN-CERT, con responsabilidad en ciberataques sobre sistemas clasificados y sobre sistemas de las Administraciones Públicas y de empresas y organizaciones de interés estratégico para el país, vuelca todos sus esfuerzos en contribuir a la mejora de la ciberseguridad española, cooperando y ayudando a responder de forma rápida y eficiente a los ciberataques y a afrontar de forma activa las ciberamenazas.
Una forma de colaboración que permite además crear una sólida cultura de la ciberseguridad, promoviendo la formación y el conocimiento del personal encargado de esta materia en las organizaciones, son las Jornadas STIC CCN-CERT que este año llegan a su octava edición. Con ellas, el CERT Gubernamental Nacional intenta dar respuestas a los múltiples desafíos que se ciernen sobre el ciberespacio y sobre sectores tan significativos como el aeroespacial, energético, gubernamental, petrolífero, farmacéutico, químico, TIC o financiero.
Más aforo, más talleres, más información…


Avaladas por el éxito de sus ediciones anteriores (con más de 500 asistentes y la ocupación de las plazas disponibles en menos de un mes), las séptimas Jornadas CCN-CERT intentarán dar respuestas a los múltiples desafíos que se ciernen sobre el ciberespacio y, muy especialmente, al ciberespionaje, erigido en la mayor amenaza para los gobiernos y los sectores empresariales de este país. Contribuir a la mejora de la Ciberseguridad en las Administraciones Públicas españolas y en las empresas pertenecientes a sectores estratégicos (aquellos esenciales para la seguridad nacional y para el conjunto de la economía española) es la misión principal del CCN-CERT, del Centro Criptológico Nacional. Por ello, y para crear una sólida cultura de ciberseguridad, promoviendo la formación y el conocimiento del personal encargado de esta materia en las organizaciones, el CERT Gubernamental/Nacional organiza sus VII Jornadas STIC CCN-CERT.
La intensidad y sofisticación de los ciberataques detectados en los últimos meses, con técnicas cada vez más avanzadas (APT) y contra organizaciones que manejan información con alto valor estratégico, económico o político, ha puesto en evidencia la capacidad de los atacantes para causar enormes daños y la vulnerabilidad de nuestras redes y sistemas. Sectores como el aeroespacial, energético, gubernamental, petrolífero, farmacéutico, químico, TIC o financiero están siendo objetivos de ciberataques ilícitos, procedentes de muy diversos focos, frente a los cuales es preciso ofrecer soluciones.
A lo largo de dos días, las Jornadas volverán a reunir en el Auditorio de la Fábrica Nacional de la Moneda y Timbre- Real Casa de la Moneda, en Madrid, a los mayores especialistas en ciberseguridad del país y a todos aquellos profesionales que, desde el ámbito público y privado, se enfrentan diariamente a estas amenazas. Con esta puesta en común, el CCN-CERT espera contribuir a la defensa y mitigación de las amenazas a las que están expuestas Administraciones Públicas y empresas estratégicas.
DÍA 10 DE DICIEMBRE DE 2014
|
|
|
 |
|
|
|
|
|
Persistencia en BIOS. Estado del Arte |
|
DÍA 10 DE DICIEMBRE DE 2014
DÍA 10 DE DICIEMBRE DE 2014
DÍA 11 DE DICIEMBRE DE 2014
DÍA 11 DE DICIEMBRE DE 2014
|
Homeland - el enemigo puede estar en tu casa |
|
|
iOS. Regreso al futuro II |
|
Introducción
Durante este año 2012, los ataques dirigidos contra diferentes organismos de la Administración Pública española, registrados por los distintos sistemas de detección del Centro Criptológico Nacional (CCN), incrementaron su número y, lo que es más preocupante, su nivel de criticidad (se registraron más de 100 incidentes catalogados con una severidad de muy alto o crítico). La introducción de código dañino en los sistemas (con niveles muy bajos de detección por parte de las empresas antivirus), las intrusiones mediante ataques a páginas web con el fin de robar información, así como el contacto con IPs maliciosas, fueron algunos los incidentes más recurrentes sufridos por nuestras Administraciones. Unas Administraciones que, no lo olvidemos, dependen del uso de Internet y de las nuevas tecnologías tanto para su funcionamiento interno como para los servicios que prestan a la población (el 95% de los servicios públicos ya están operativos a través de Internet). Así, la información que almacenan en sus sistemas y estos mismos servicios constituyen un activo básico para el correcto funcionamiento de nuestra sociedad.
Estas amenazas, extensibles al ámbito empresarial y a los sectores estratégicos del país, se incrementan día a día y las perspectivas de su disminución son muy escasas. Antes al contrario, la rentabilidad que se obtiene (económica, política o de otro tipo); la relativa facilidad y bajo coste de las herramientas utilizadas, así como la dificultad de saber quién está detrás de un ataque y desde dónde se está efectuando, son factores que en nada ayudan a la hora de contener las ciberamenazas. Máxime, teniendo en cuenta que son múltiples los potenciales atacantes: Estados o servicios de inteligencia extranjeros u otros grupos relacionados, crimen organizado, hacktivistas, organizaciones terroristas o individuos afines, empresas o individuos aislados.
Así pues, y dada la influencia de los sistemas de información en la economía y en los servicios públicos, la estabilidad y prosperidad de España dependerá en buena medida de la seguridad y confiabilidad del ciberespacio. Por ello, las AAPP, y con ellas el CCN-CERT, deben involucrarse activamente en un proceso de mejora continua respecto de la protección de sus sistemas TIC, siendo un claro ejemplo de la correcta gestión de la ciberseguridad.
De ahí que, un año más, el CERT Gubernamental español haya organizado estas VI Jornadas STIC, en la que compartir con todas las Administracionesy sectores estratégicos (públicos y privados) los riesgos y amenazas del ciberespacio, así como las últimas tendencias para hacerles frente.
Esperamos que los más de 500 asistentes que se esperan a lo largo de los dos días en los que se celebrará la Jornada (en el Auditorio de la Fábrica Nacional de la Moneda y Timbre- Real Casa de la Moneda, en Madrid) corroboren el nivel y conocimiento de las ponencias aquí presentadas
Introducción
Con el desarrollo y uso masivo por todos los ámbitos de la sociedad de las Tecnologías de la Información y las Comunicaciones (TIC), se ha creado un nuevo espacio, el ciberespacio, donde no hay barreras de distancia y tiempo y donde las fronteras nacionales han quedado diluidas. Su defensa y protección, es decir, la ciberseguridad, ha pasado a considerarse un eje fundamental de nuestra sociedad y nuestro sistema económico. Y es que, el ciberespacio y las redes de información y comunicación son, al tiempo que una fuente constante de nuevas posibilidades (entre otras, un número cada vez mayor de servicios ofrecidos a todos los ciudadanos por las Administraciones Públicas), un objetivo in crescendo de ataques ilícitos de todo tipo.
La rentabilidad económica, política o de otro tipo que se obtiene; la facilidad y bajo coste en el empleo de las herramientas utilizadas, así como el bajo riesgo para el atacante, que lo puede hacer de forma anónima y desde cualquier lugar del mundo, han posibilitado esta situación. De hecho, en los últimos meses, los ataques dirigidos contra diferentes organismos de la Administración Pública española, registrados por los distintos sistemas de detección del CCN, han incrementado su número y, lo que es más preocupante, su nivel de criticidad (en los nueve primeros meses de este año, se han registrado 76 incidentes catalogados con una severidad de muy alto o crítico). La introducción de código dañino en los sistemas (en numerosas ocasiones a través de correos electrónicos que presentan niveles muy bajos de detección por parte de las empresas antivirus), las intrusiones mediante ataques a páginas web con el fin de robar información, así como el contacto con IPs maliciosas, son algunos los incidentes más recurrentes sufridos por nuestras administraciones.
La actividad del CCN ha ido adecuándose a estos nuevos riesgos, potenciando las acciones no sólo defensivas, sino primordialmente preventivas, correctivas y de contención. Sabedores de la importancia de adoptar medidas que sean capaces de reaccionar ante el constante incremento de incidentes y, sobre todo, que prevengan su propagación y atajen su impacto de la forma más rápida y eficaz posible. Así, y ante estas amenazas, se ha apostado por colaborar con todas las administraciones en la implantación del ENS (cuyo primer plazo de adecuación concluyó el 29 de enero de este 2011), en la potenciación de las capacidades de alerta temprana, en el fortalecimiento de la gestión y respuesta a incidentes y en la utilización de productos y sistemas seguros y certificados de acuerdo a las normas y estándares de mayor reconocimiento internacional.
Cinco años de puesta en común
Ante la situación descrita, el CCN-CERT como Capacidad de Respuesta ante Incidentes de Seguridad y como CERT Gubernamental encargado de velar por la seguridad de los sistemas de toda la Administración, ha venido organizando desde su creación en el año 2006 unas jornadas en las que compartir, con todos los responsables de seguridad TIC de las distintas Administraciones Públicas (general, autonómica y local), la situación del sector.
Durante los últimos cinco años, las jornadas STIC CCN-CERT se han convertido en una cita ineludible del personal de la Administración para la puesta en común de conocimientos, el análisis de las amenazas y el estudio de las soluciones y tendencias con las que hacer frente a estos ciberataques.
El enorme interés despertado hasta la fecha, no sólo por representantes de las distintas administraciones, sino también por la Industria de la Seguridad TIC, ha motivado el desdoblamiento de la Jornada en dos sesiones, una de ellas de puertas cerradas, exclusivamente para el personal de la Administración Pública (día 13 de diciembre), y otra de mayor difusión, previa invitación, para otras organizaciones interesadas en la seguridad TIC (día 14).
Esperamos que esta ampliación sirva para satisfacer todas las expectativas y que los más de 500 asistentes que se esperan a lo largo de los dos días corroboren el nivel y conocimiento de las ponencias aquí presentadas.
La cuarta edición de la Jornada STIC CCN-CERT ofrecerá una visión detallada de las principales amenazas y los recursos que el CERT Gubernamental pone a disposición de todas las administraciones públicas, así como del Esquema Nacional de Seguridad (ENS).

| 08.30 h - 09.00 h | Recepción de Asistentes |
| 09.00 h - 09.15 h | Inauguración |
| 09.15 h - 10.00 h | CCN- CERT |
| Servicios y Estadísticas | |
| Servicios de Alerta Temprana | |
| 10.00 h - 10.25 h | MITMO: Main- in- the- mobile (David Barroso) |
| 10.30 h - 10.55 h | Espiando en la nube: Botnets con tu Información (Pedro Sanchez) |
| 11.00 h - 11.25 h | Café |
| 11.30 h - 11.55 h | Ataques informáticos y su gestión: una visión operativa (Olof Sandstrom) |
| 12.00 h - 12.25 h | FluxTracker: servicio de seguimiento de redes Fast-Flux (Marc Vilanova- eLaCaixa ) |
| 12.30 h - 12.55 h | Esquema Nacional de Seguridad Certificación y productos de de seguridad |
| 13.00 h - 14.00 h | Esquema Nacional de Seguridad Superando la implantación (mesa redonda) |
| 14.00 h - 15.15 h | Comida |
| 15.15 h - 15.40 h | Esquema Nacional de Seguridad Herramienta μPilar (José Antonio Mañas) |
| 15.45 h - 16.10 h | (In)Seguridad en dispositivos móviles (Juan Vázquez) |
| 16.15 h - 16.40 h | Ataques sobre Infraestructuras Críticas: Demo |
| 16.45 h - 17.30 h | (In)Seguridad en Redes Wifi (Raúl Siles) |
| 17.30 h | Clausura |
Miembros de





